导语
在本期播客中,主持人Lex Fridman与加州大学伯克利分校的计算机安全专家宋丹教授展开了一场深度对话。访谈录制于新冠疫情爆发前,宋教授从计算机安全的哲学基础出发,探讨了漏洞的必然性、攻击手段的演化,以及人工智能时代带来的全新安全与隐私挑战。她指出,随着传统系统安全性的提升,攻击目标正从软件层上移至人类自身,并深入分析了对抗性机器学习如何从理论走向现实世界,对自动驾驶、翻译服务等关键应用构成威胁。宋教授的研究揭示了当前机器学习系统的脆弱性,并指向了更鲁棒、更注重隐私保护的未来方向。
宋丹教授在访谈中探讨了软件安全漏洞的持久性,指出攻击正从系统层转向人类这一'最薄弱环节'。她详细阐述了对抗性机器学习的攻击与防御,包括物理世界中的可鲁棒攻击和针对真实系统(如谷歌翻译)的黑盒攻击。此外,她还讨论了如何通过差分隐私保护训练数据,以及建立数据所有权概念对未来经济的重要性。
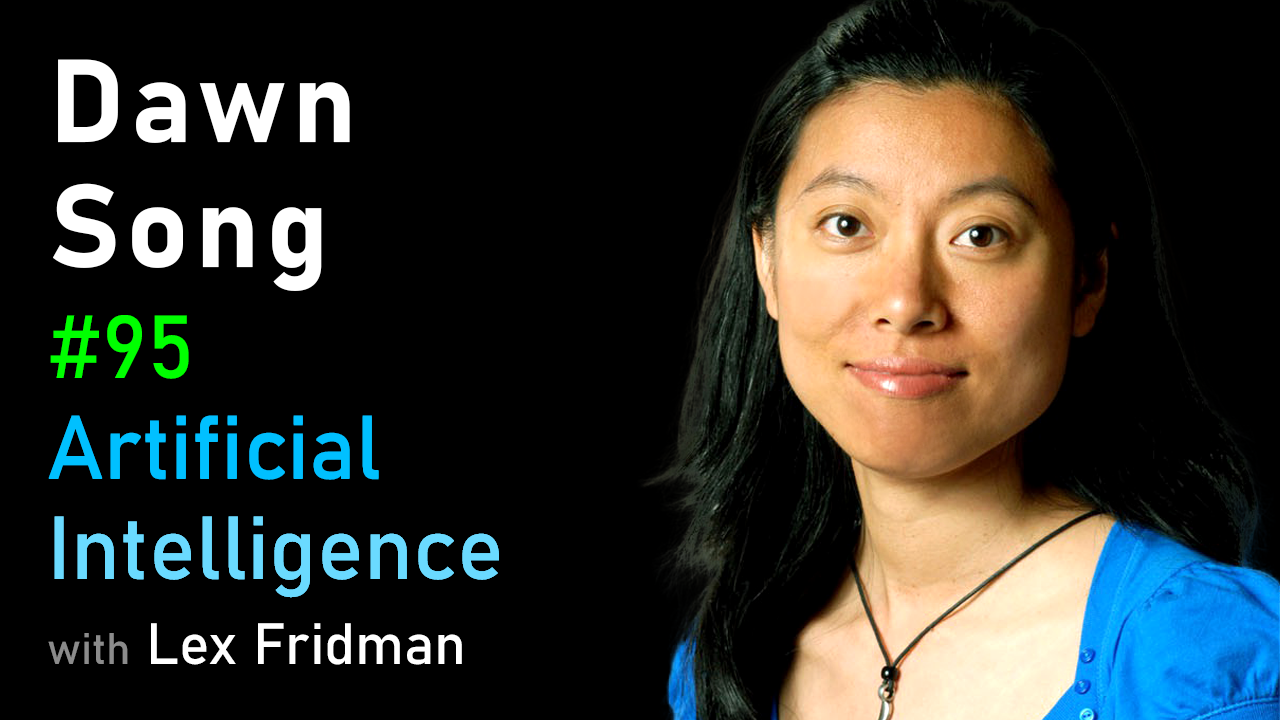
在本期播客中,主持人Lex Fridman与加州大学伯克利分校的计算机安全专家宋丹教授展开了一场深度对话。访谈录制于新冠疫情爆发前,宋教授从计算机安全的哲学基础出发,探讨了漏洞的必然性、攻击手段的演化,以及人工智能时代带来的全新安全与隐私挑战。她指出,随着传统系统安全性的提升,攻击目标正从软件层上移至人类自身,并深入分析了对抗性机器学习如何从理论走向现实世界,对自动驾驶、翻译服务等关键应用构成威胁。宋教授的研究揭示了当前机器学习系统的脆弱性,并指向了更鲁棒、更注重隐私保护的未来方向。
展开「深读」看每一段讨论的问题与论据。
讨论的问题:系统能否达到绝对安全?形式化验证能解决哪些问题?
论据 / 案例:形式化验证系统已应用于微内核、编译器、文件系统及加密库;证明代码无内存安全漏洞需静态分析技术。
讨论的问题:为什么人类成为主要攻击目标?如何用技术辅助人类防御?
论据 / 案例:案例:Google员工被钓鱼导致汇款;聊天机器人可通过质疑对话者身份、发起挑战应答来识别攻击。
讨论的问题:对抗性攻击如何在不同阶段实现?物理世界攻击有哪些挑战?
论据 / 案例:后门攻击案例:面部识别中,仅需插入少量带特定眼镜的毒化数据,即可让佩戴该眼镜的所有人被识别为指定目标。
讨论的问题:数字对抗样本如何转化为物理世界攻击?自动驾驶面临哪些安全挑战?
论据 / 案例:案例:被粘贴特制贴纸的停车标志,可被自动驾驶系统误判为限速标志;该实物被伦敦科学博物馆收藏。
讨论的问题:如何构建更鲁棒的机器学习模型?有哪些有前景的防御方向?
论据 / 案例:案例:利用语义分割的空间一致性(随机重叠区域分割结果应一致)可有效检测图像对抗样本;该方法可扩展至音频的时间一致性。
讨论的问题:商业机器学习系统(如翻译API)的脆弱性如何?
论据 / 案例:案例:通过模仿模型生成的对抗样本,仅将英文句子中的‘6’改为‘7’,即可导致谷歌翻译将温度‘6华氏度’错误输出为‘21摄氏度’。
讨论的问题:自动驾驶系统应如何应对传感器层面的攻击?
论据 / 案例:已有研究表明,道路上少量贴纸可干扰特斯拉的视觉系统;专家认为多传感器融合是提升鲁棒性的关键。
讨论的问题:机器学习如何侵犯数据隐私?数据所有权应如何界定?
论据 / 案例:案例:在Enron邮件数据集上训练的语言模型,仅通过查询接口,即可被提取出原始数据中的社会安全号与信用卡号;采用差分隐私训练后,此类攻击失效。
SUGGEST